Intelligence artificielle
Un agent IA peut agir, mais avec quelles permissions
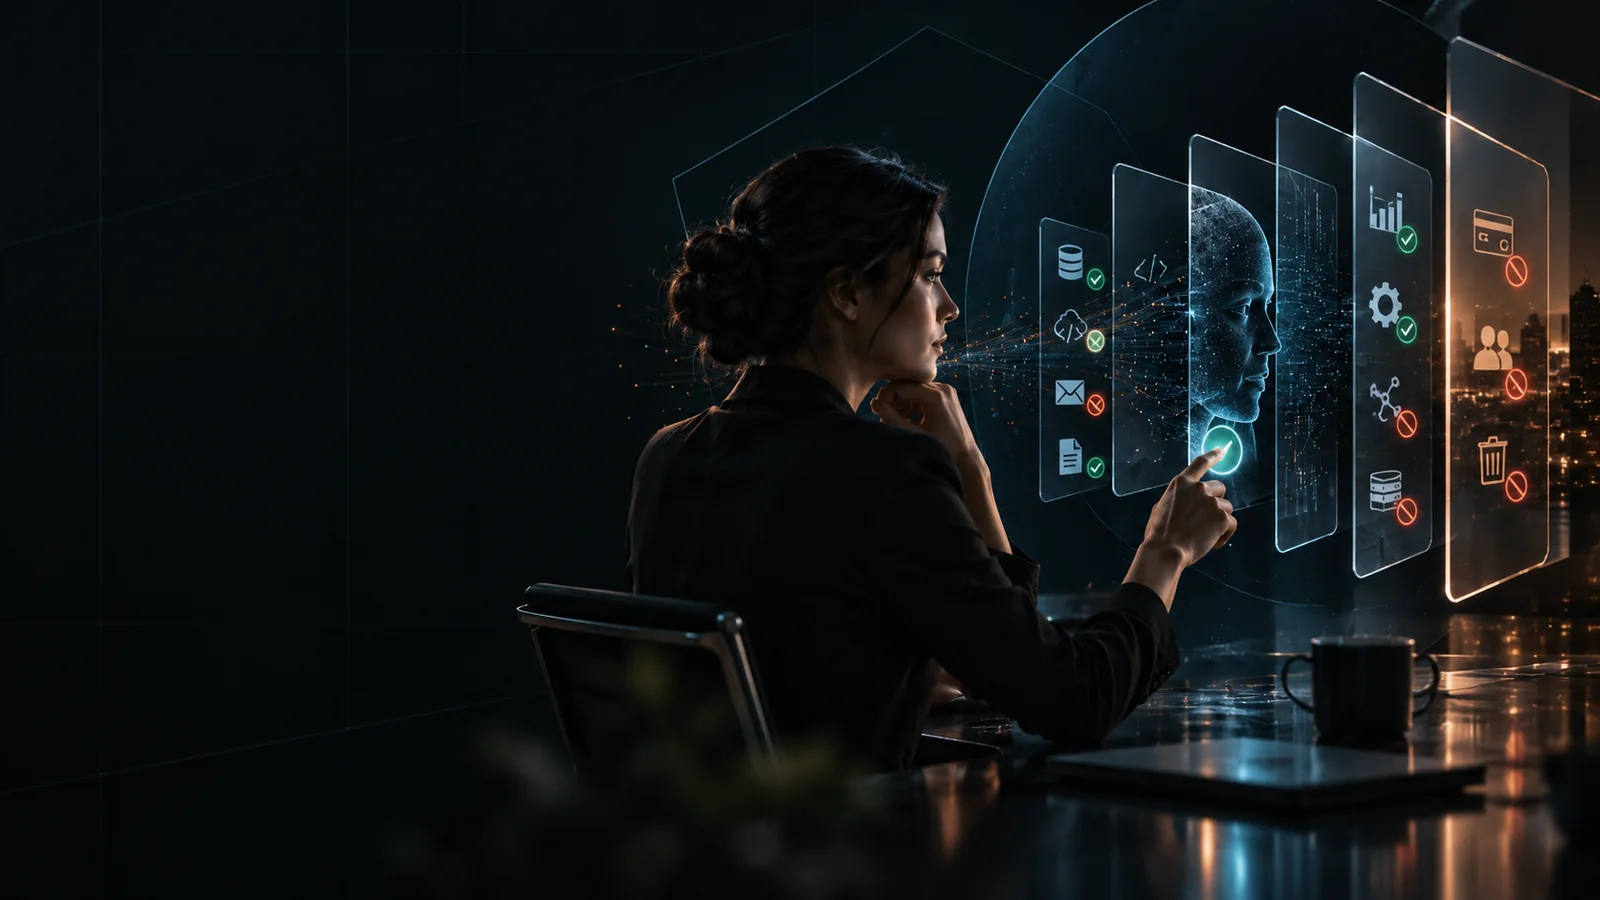
Quand une IA ne se contente plus de répondre et peut utiliser des outils, la question centrale devient celle des actions autorisées et des moyens de les interrompre.
Sources consultées le 2026-09-15
Cadre
De la réponse à l'action
Un système dit agentique peut utiliser des outils pour poursuivre une tâche : rechercher, lire un document, préparer une réponse ou exécuter une opération. L'autonomie n'est pas binaire. Elle dépend des fonctions exposées, des permissions et des validations exigées.
Exemple hypothétique : proposer un brouillon de courriel et envoyer le courriel sans confirmation sont deux pouvoirs différents, même si l'interface semble identique.
Consensus
Trop de pouvoir amplifie une erreur
OWASP décrit le risque d'autonomie excessive par l'excès de fonctions, de permissions ou de liberté d'action. Une erreur de compréhension devient plus grave si le système peut modifier, supprimer ou transmettre des informations.
La mesure structurante est le moindre privilège : ne donner que les fonctions et les droits nécessaires à la tâche, avec des contrôles indépendants du texte produit par le modèle.
Controverse
Un document lu peut contenir une instruction hostile
OWASP distingue notamment l'injection directe et l'injection indirecte d'instructions. Dans ce second cas, un contenu extérieur consulté par le système tente de le détourner de sa tâche.
Une page, une pièce jointe ou un résultat de recherche ne doit donc pas acquérir les mêmes pouvoirs que les instructions de l'utilisateur. La seule consigne « ignore les instructions malveillantes » n'est pas une garantie suffisante.
Conséquences
L'impact dépend des connexions réelles
Le risque n'est pas identique entre un outil limité à des documents publics et un outil connecté à la messagerie, aux fichiers internes ou à des fonctions de paiement. Il faut regarder le périmètre accessible et les effets possibles.
La traçabilité, les limites d'action et la révocation des accès deviennent des exigences de fonctionnement. La CNIL recommande de cadrer les usages et la gouvernance avant le déploiement d'une IA générative.
Conduite
Commencer par le plus petit pouvoir utile
Pour un pilote, privilégier la lecture seule ou la préparation de brouillons lorsque cela répond au besoin. Demander une validation claire avant une action sensible, en montrant son destinataire, son contenu et sa portée.
Tester les erreurs, les documents trompeurs, l'annulation et la coupure des accès. Un agent plus autonome n'est pas automatiquement plus utile ; un agent dont les pouvoirs sont explicites est plus facile à évaluer.
LES5C / 05
L'essentiel, sans fermer le sujet
Évaluer un agent par ses permissions et ses garde-fous, pas seulement par la qualité de sa réponse. L'autonomie doit être proportionnée au besoin et aux conséquences.
Cette synthèse n'est ni exhaustive ni un conseil personnalisé. Les limites et les sources font partie du propos.
Poursuivre la lecture