Kunstmatige intelligentie
Een AI-agent kan handelen, maar met welke rechten
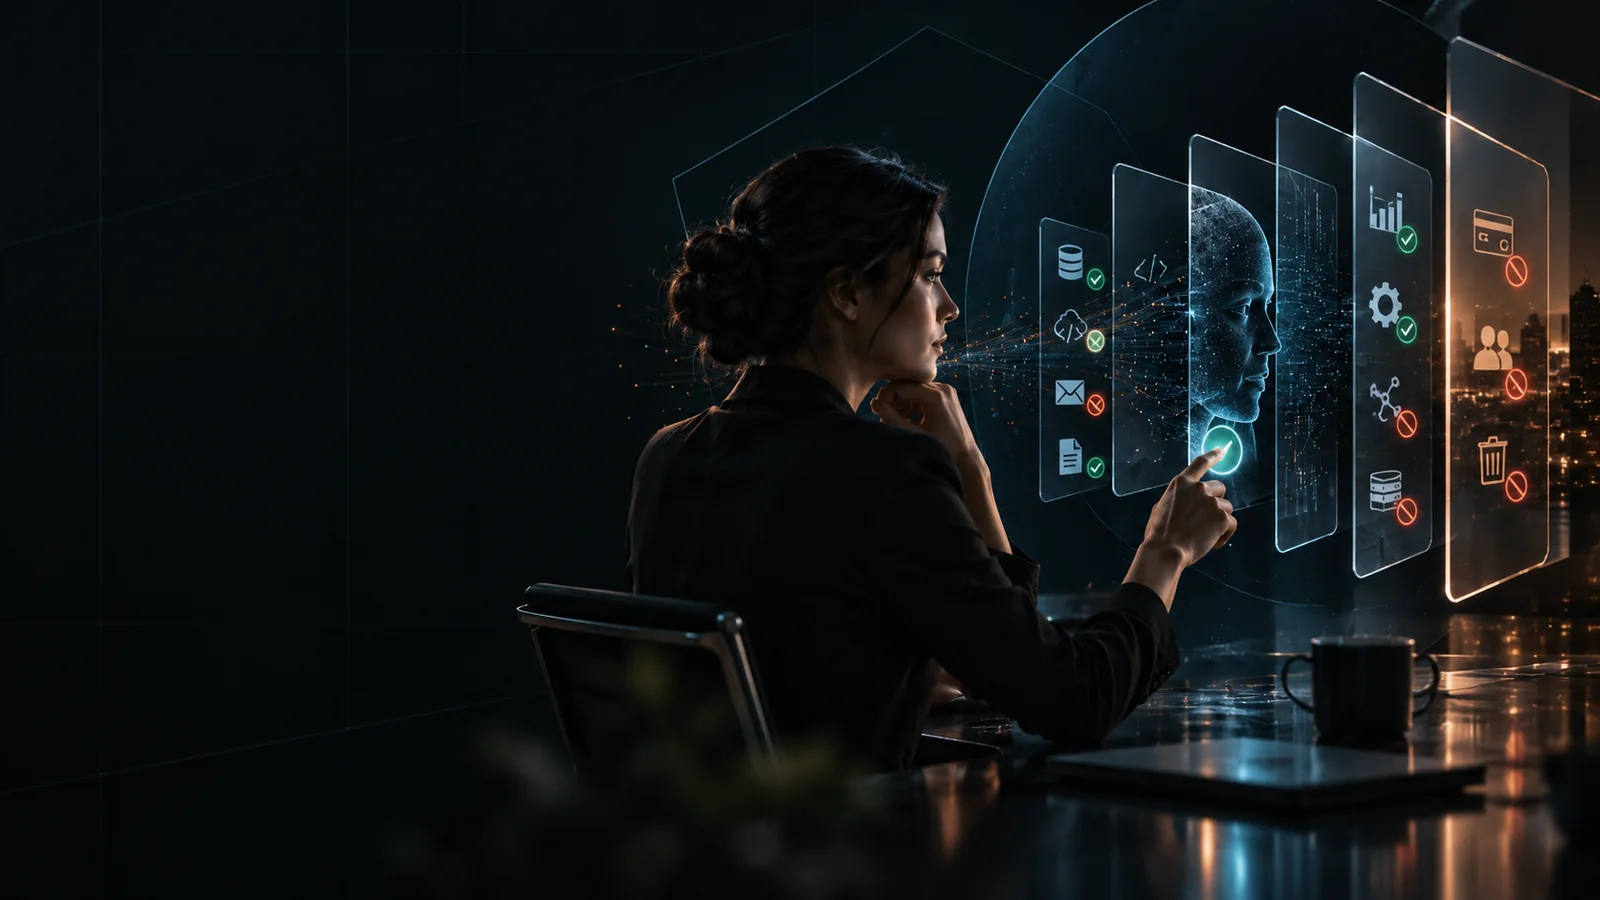
Zodra een AI-systeem niet alleen antwoordt maar ook tools gebruikt, wordt de kernvraag welke acties zijn toegestaan en hoe je ze kunt stoppen.
Bronnen geraadpleegd op 2026-09-15
Kader
Van antwoord naar actie verandert de risicoklasse
Een chatbot die tekst terugstuurt en een agent die e-mail kan verzenden, bestanden wijzigen of API’s aanroepen hebben niet hetzelfde impactniveau. Zodra een model acties mag uitvoeren, worden toolrechten, identiteit en grenzen onderdeel van het beveiligingsmodel.
Consensus
Te veel bevoegdheid vergroot één fout
OWASP beschrijft excessive agency als een risico wanneer een model meer functionaliteit, rechten of autonomie krijgt dan nodig. Een fout antwoord is dan niet alleen tekst; het kan leiden tot een wijziging, verzending of verwijdering. Least privilege beperkt de mogelijke schade.
Controverse
Gelezen inhoud kan ook kwaadaardige instructies bevatten
Prompt injection kan via een document, webpagina of bericht instructies in de context van een agent brengen. Wanneer de agent daarna tools mag gebruiken, kan onbetrouwbare inhoud proberen het gedrag te sturen. Filters alleen lossen dat probleem niet volledig op.
Gevolgen
De impact hangt af van echte koppelingen
Richting
Begin met minimale macht en zichtbare bevestiging
LES5C / 05
De kern, zonder het onderwerp af te sluiten
Een agent hoort alleen de bevoegdheden te krijgen die voor zijn taak nodig zijn. Scheid lezen en schrijven, vraag bevestiging voor onomkeerbare acties, beperk externe toegang en zorg voor logging en een echte stopmogelijkheid.
Dit overzicht is niet uitputtend en geen persoonlijk advies. Grenzen en bronnen horen bij de inhoud.
Lees verder